

Kaspersky Küresel Araştırma ve Analiz Ekibi (GReAT), Schengen vizesine başvuran turistleri maksat alan kapsamlı bir dolandırıcılık teşebbüsünü ortaya çıkardı. Dolandırıcılar, sözde bir Avrupa Birliği göç yönetimi ismine gönderilmiş üzere gösterilen oltalama (phishing) e-postaları kullanıyor. Hudut kapılarında ek kontrol ve inceleme prosedürleriyle müsabaka tehdidi öne sürülerek kurbanlar, geçersiz bir web sitesine yönlendiriliyor. Burada kullanıcılardan “göç beyannamesi” doldurmaları istenerek ferdî dataları yahut pasaport taramaları ele geçiriliyor. Berbat maksatlı kampanya; Türkçe, İngilizce, Arapça ve öbür lisanları konuşan seyahatseverleri gaye alıyor.
Kimlik avı e-postalarında, Schengen Bölgesi ülkelerinin sonlarından geçişe ait yeni kurallar kapsamında tüm turistlerin giriş yapmadan beş iş günü evvel dijital bir göç beyannamesi sunması gerektiği tez ediliyor. Bunun için turistlerden, Avrupa Birliği’nin Giriş/Çıkış Sistemi’ni (EES) taklit eden geçersiz bir web sitesine kayıt olmaları isteniyor. EES’nin Nisan 2026’da nitekim faaliyete geçmiş olması, dolandırıcılık teşebbüsünü daha inandırıcı hale getiriyor.
E-postada, müracaatın tamamlanmaması halinde turistlerin hudut denetimi sırasında ek denetimlerle karşılaşabileceği yahut hatta süreksiz olarak ülkeye girişlerinin reddedilebileceği öne sürülüyor. Dolandırıcılar, mağdurların şüphelenmesini önlemek maksadıyla göç makamlarının e-posta yoluyla hiçbir vakit ödeme bilgisi talep etmediğini ve göç bilgilerinin sırf “Schengen Bölgesi için resmi AB turist portalı” üzerinden paylaşılması gerektiğini belirterek uydurma bir inanç duygusu yaratıyor.
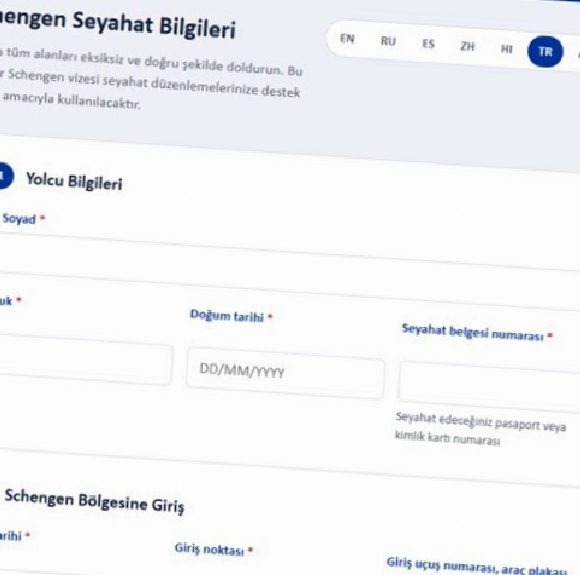
Schengen vizesi müracaat sahiplerini maksat alan düzmece siteden bir ekran görüntüsü
Web sitesinin gerçek ve sağlam görünmesini sağlamak için uydurma sitede Avrupa Birliği’ne ilişkin görseller kullanılıyor ve site İngilizce, Türkçe, Arapça, Çince, İspanyolca ve başka lisanlar dahil olmak üzere birden fazla dilde hizmet veriyor. Turistlerden sırf şahsî bilgilerini paylaşmaları değil, birlikte seyahat ettikleri şahıslara ait bilgileri girmeleri, Schengen Bölgesi’ne giriş ve çıkış tarihlerini belirtmeleri ve pasaportlarının taranmış kopyalarını yüklemeleri isteniyor. Sahte web sitesi üzerinden toplanan bu bilgiler, saldırganlar tarafından mağdurlarla telefon üzerinden bağlantıya geçmek ve daha fazla ferdî bilgi ya da finansal bilgi elde etmeye çalışmak için kullanılabilir.
Kaspersky GReAT Kıdemli Güvenlik Araştırmacısı Georgy Kucherin, hususa ait şu değerlendirmede bulunuyor: “Siber hatalılar, insanlarda aciliyet duygusu yaratmaya güveniyor. Seyahat eden bireylerin vize müracaatlarını hazırlamak için haftalar harcamış olabileceğini ve hudutta rastgele bir sorun yaşamaktan telaş duyabileceklerini biliyorlar. Bu sebeple bu tıp e-postalar, bilhassa de düzmece site çok lisanlı bir arayüze sahip olduğunda ve tasarımı resmi AB portalını andırdığında, alıcıların dikkatini kaybetmesine sebep olabiliyor. Seyahat edenler, şu anda EES için evvelce çevrim içi kayıt yaptırmaları gerekmediğini unutmamalı. Ayrıyeten gönderen adresinin denetim edilmesini ve yeni gerekliliklerin direkt ilgili konsolosluk yahut vize merkezi üzerinden doğrulanmasını öneriyoruz. Beklenmedik e-postalardaki temaslara tıklamayın ve pasaport taramalarınızı yahut öteki dokümanlarınızı üçüncü taraf web sitelerine yüklemeyin.”
Kaspersky uzmanları, bu cins seyahat dolandırıcılıklarının kurbanı olmamak için şu tekliflerde bulunuyor:
- Herhangi bir bilgi girmeden evvel web sitelerini dikkatle denetim edin. Yazım yanlışlarına, fazladan karakterlere yahut alışılmadık alan isimlerine dikkat edin.
- E-posta yoluyla gönderilen kontaklara yahut ek belgelere güvenmeyin. Bir eki açmadan evvel gönderenin adresini kesinlikle denetim edin.
- Yurt dışında internete erişmek için eSIM kullanın. Örneğin, Kaspersky eSIM Store üzerinden eSIM satın alabilirsiniz. Dijital SIM kartlar resmi uygulamalar üzerinden etkinleştirilebildiğinden fizikî SIM kart edinme gereksinimini ortadan kaldırır.
- Cihazlarınızı, gizliliğinizi ve kimliğinizi korumak için Kaspersky Premium üzere muteber bir güvenlik tahlili kullanın. Kaspersky Premium
Kaynak: (BYZHA) Beyaz Haber Ajansı