

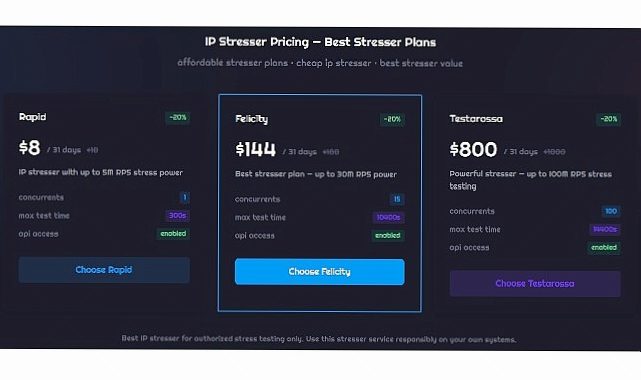
Kaspersky Digital Footprint Intelligence bilgilerine nazaran, aracı üzerinden yürütülen DDoS akınları amaç, atak süresi, hizmet sonları ve sunulan özelliklere bağlı olarak 30 ila 2.000 dolar arasında fiyatlandırılıyor.
Kaspersky Digital Footprint Intelligence (DFI) uzmanları, yayımladıkları yeni araştırmada DDoS hizmetlerinin darknet genelinde nasıl sunulduğunu, farklı hizmet modellerinin nasıl fiyatlandırılıp pazarlandığını, rekabetin vakit içinde pazarı nasıl şekillendirdiğini ve arz tarafındaki aktörlerin davranış modellerini inceledi. Karanlık ve derin ağda (dark & deep web) DDoS ile bağlı 256.000’den fazla paylaşımı tahlil eden uzmanlar, en az 2024 yılından bu yana faal olan 148 tehdit aktörü tespit etti.
DDoS akınlarında öne çıkan üç temel model bulunuyor. Birinci modelde, taarruzun gerçekleştirilmesi için üçüncü bir tarafla anlaşılıyor. İkinci model olan Hizmet Olarak DDoS (DDoS-as-a-Service) kapsamında kullanıcılar, çevrim içi denetim panelleri yahut Telegram botları üzere taarruz araçlarına abonelik yoluyla erişim satın alıyor. Üçüncü modelde ise saldırganlar kendi taarruz betiklerini yahut botnet’lerini kullanarak akınları kendi altyapıları üzerinden gerçekleştiriyor. Araştırmada incelenen ve hücumları aracılar üzerinden sunan aktörlerin yüzde 65’inin siber hata forumlarında, yüzde 35’inin ise Telegram ve Discord üzerinden tanıtım yaptığı görüldü.
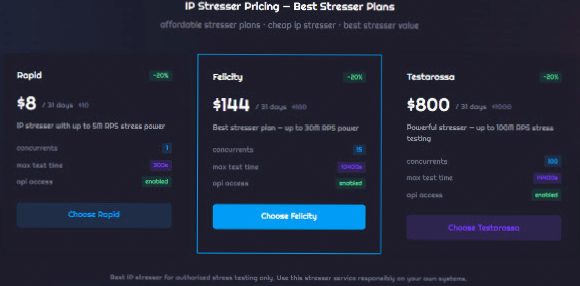
Stresser paneli abonelik fiyat örneği
Araştırma, DDoS faaliyetlerinin temel olarak iki ana hücum tipinde yoğunlaştığını ortaya koyuyor: Altyapıyı yoğun data trafiğiyle kilitlemeyi hedefleyen ağ katmanı (Network Layer) hücumları ile direkt web sitelerini ve çevrim içi servisleri aksatmaya odaklanan uygulama katmanı (Application Layer) taarruzları. Kaspersky DFI tahliline nazaran, tehdit aktörlerinin %74’ü TCP (İletim Kontrol Protokolü), UDP (Kullanıcı Veri Bloğu Protokolü) ve DNS taşkınları (flooding) üzere Katman 4 (L4) tekniklerini pazarlarken, tek başına Katman 3 (L3) metotlarına açıkça atıfta bulunanların oranı sırf %9’da kaldı. Olayların %92’sinde kendine yer bulan Katman 7 (L7) taarruzları ise en yaygın sunulan prosedür oldu. Bu tablo, hem hazır araçların erişilebilirliğini hem de internete açık hizmetleri gaye almanın görece kolaylığını gözler önüne seriyor.
Kaspersky Digital Footprint Intelligence Analisti João Pedro Brandão e Silva, konuya ait değerlendirmesinde şunları kaydetti: “DDoS taarruzları, büyük ölçüde bu hizmetlerin düşük maliyetli ve kolay erişilebilir olması sebebiyle siber tehdit aktörleri için daha uygulanabilir bir seçenek hâline geldi. Kimi durumlarda bir hücum başlatmanın maliyeti, standart bir aylık dijital yayın aboneliğinden, hatta bir fincan kahveden bile daha düşük olabiliyor. Bu durum, işletmelerin DDoS hücumlarına karşı hazırlıklı olmayı temel siber güvenlik planlamalarının bir kesimi olarak ele alması gerektiğini gösteriyor. Bu taarruzların arkasındaki pazarı anlamak da birebir derecede kıymetli. Zira daha güçlü bir savunma, tehdit ortamını daha yeterli tanımakla başlıyor.”
Kaspersky, kurumların güvenlik duruşunu güçlendirmek için şu adımları öneriyor:
- Kapsamlı bir dijital risk muhafaza hizmetinden yararlanın. Kurumların dijital varlıklarını izleyen, açık webin yanı sıra derin ve karanlık webdeki tehditleri tespit eden Kaspersky Digital Footprint Intelligence üzere tahlillerden yararlanın.
- Bilgi güvenliği gruplarınıza kurumunuzu gaye alan siber tehditler hakkında detaylı görünürlük sağlayın. Kaspersky Threat Intelligence, olay idaresinin tüm etaplarında takımların gereksinim duyduğu kapsamlı ve manalı bağlamı sunarak siber risklerin vaktinde belirlenmesine yardımcı oluyor.
- Mevcut güvenlik tedbirlerinizi uzman dayanaklı tespit ve global tehdit istihbaratıyla güçlendirin. Kaspersky Managed Detection and Response (MDR) üzere tahliller, gelişmiş siber akınların tespit edilmesi, araştırılması ve bunlara süratle müdahale edilmesi için 7/24 izleme hizmeti sunuyor.
Kaynak: (BYZHA) Beyaz Haber Ajansı