

Kaspersky uzmanları, yaygın olarak kullanılan bir barkod okuyucu modeli üzerinden e-ticaret tedarik zincirlerini direkt siber ataklara açık hale getirebilecek yeni bir siber hücum vektörü ortaya çıkardı. Bali’de düzenlenen Security Analyst Summit 2026’da paylaşılan bulgular, bir deponun dijital ekosistemine yönelik yürütülen kapsamlı güvenlik kontrolünün bir modülü niteliğinde.
Modern depolar, sırf eserlerin saklandığı alanlar olmaktan çok daha fazlasını tabir ediyor. Birden fazla teknoloji ve aygıtın bir araya geldiği karmaşık ekosistemlere dönüşen bu tesislerde, operasyonların kesintiye uğraması yahut teslimatların gecikmesi önemli mali ve prestij kayıplarına yol açabiliyor. Global e-ticaret satışlarının 2019’dan bu yana yaklaşık iki katına çıkarak 6 trilyon doların üzerine ulaşması, tedarik zincirlerinin kesintisiz işlemesinin kıymetini daha da artırıyor. Kaspersky Security Services araştırmacıları, depo altyapısındaki mümkün riskleri belirlemek emeliyle depo sistemlerinde kullanılan çeşitli aygıtlar üzerinden gerçekleştirilebilecek hücumlar da dahil olmak üzere farklı siber hücum metotlarını inceledi. Araştırma sonucunda, büyük bir üreticinin barkod okuyucu modelindeki güvenlik açığından yararlanan yeni bir akın tekniği tespit edildi. Bu çeşit aygıtlar depolarda, perakende bölümünde ve daha birçok alanda yaygın olarak kullanılıyor.
Klasik bir suramda el tipi barkod okuyucular, baz istasyonuyla bağlantı kurar. Baz istasyonu da bir iş istasyonuna yahut öteki bir iş sistemine bağlanıyor. Bu sistemdeki temel güvenlik zafiyeti, baz istasyonu ile barkod okuyucular arasında kimlik doğrulama sisteminin bulunmaması.
Kaspersky’nin araştırması, bu barkod okuyucuların depo ortamındaki operasyonel teknoloji (OT) ağına giriş noktası olarak kullanılabileceğini ortaya koyuyor. Taarruz, okuyucunun kablosuz teması üzerinden gerçekleştirilebiliyor. Araştırmacılar, aygıtın kapsama alanındaki bir saldırganın bağlı bilgisayara klavye tuş vuruşları gönderebildiğini ve kullanıcı müdahalesine gerek kalmadan uzaktan kod çalıştırma imkânı elde edebileceğini belirledi.
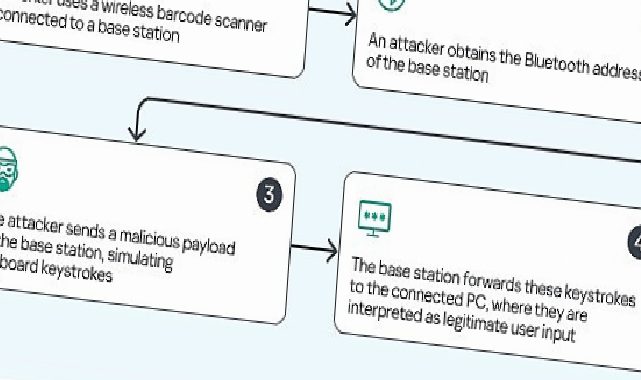
Olası bir akın senaryosunda, bir çalışan baz istasyonuna bağlı kablosuz barkod okuyucusuyla günlük işlerini sürdürürken saldırgan, örneğin Bluetooth trafiğini pasif olarak dinleyerek baz istasyonunun Bluetooth adresini öğrenebiliyor. Akabinde kurulan Bluetooth teması üzerinden baz istasyonuna berbat maksatlı bir data yükü göndererek klavye tuş vuruşlarını taklit ediyor. Baz istasyonu bu tuş vuruşlarını bağlı bilgisayara iletiyor. Bilgisayar ise bunları legal bir kullanıcıdan gelen girişler olarak algılıyor. Böylelikle saldırgan, yetkisiz komutları çalıştırmak için bu sistemden yararlanabiliyor. Bu atak yolu, birden fazla üreticinin aygıtlarında gözlemlendi.
Barkod okuyucunun kablosuz irtibatı üzerinden gerçekleştirilen akının işleyişi
Saldırgan, bu metotla depo ağı içerisindeki bir bilgisayarda birinci kalıcı erişim noktasını (initial foothold) elde edebiliyor. Barkod okuyucu burada sadece sisteme sızmak için bir basamak misyonu görüyor. Bu erişimin asıl kritik tarafı, ele geçirilen bilgisayarın operasyonel ortamdaki sağlam pozisyonu ve kritik sistemlerle olan direkt teması. Bu hücum vektörleri sırf depo kesimi için değil; perakende ve bu çeşit aygıtların yoğun biçimde kullanıldığı tüm operasyonel alanlar için önemli bir tehdit oluşturuyor.
Kaspersky araştırmacıları, benzeri atak senaryolarının El Terminalleri (PDR) ya da termal yazıcılar üzere öteki depo aygıtları üzerinden Depo Yönetim Sistemleri (WMS) üzere kritik altyapılara sızmak gayesiyle da kullanılabileceğine dikkat çekiyor.
Kaspersky Endüstriyel Güvenlik Hizmetleri Başkanı Sergey Sidorov konuya ilişkin değerlendirmesinde şunları söyledi: “Modern perakende ve lojistik; kurumsal idare platformlarından alandaki bir çalışanın elindeki aygıta kadar bütünüyle dijitalleşmiş durumda. Uçtan uca kurulan bu kesintisiz irtibat, araştırmamızın da kanıtladığı üzere tek bir barkod okuyucu dahil olmak üzere her düzeydeki teknolojinin tüm ekosistemi felce uğratabilecek bir sızma noktasına dönüşebileceği manasına geliyor. Depo kesimi ve genel perakende sanayisi, siber güvenliği operasyonlarının her katmanında birinci öncelik olarak ele almalıdır.”
Kaspersky uzmanları, depo ortamlarında güvenliği artırmak için şu adımları öneriyor:
- Ağ kontağı yapılmadan evvel sisteme dahil edilecek her yeni aygıtın doğrulanması,
- Kullanılmayan tüm Bluetooth arayüzlerinin kapatılması ve güçlü kimlik doğrulama düzeneklerinin mecburî kılınması,
- Depo ağlarının sırf zarurî ilişkilere müsaade verecek formda bölümlenmesi (segmentasyon),
- Hem uç aygıtlara hem de WMS yazılımlarına güvenlik güncellemelerinin gecikmeksizin uygulanması,
- Hesap yetkilerinin en düşük ayrıcalık unsuruna nazaran sonlandırılması,
- Yetkili iç tehdit senaryolarını da kapsayan uçtan uca hücum yolu tatbikatlarının sistemli olarak gerçekleştirilmesi.
Kaspersky, endüstriyel ortamlardaki güvenlik risklerini belirlemeye yönelik kapsamlı değerlendirme hizmetleri sunuyor. Bu hizmetler kapsamında endüstriyel denetim sistemleri (ICS), operasyonel teknoloji (OT) ortamları ve ağa bağlı aygıtlardaki zayıflıklar tespit ediliyor; yapılandırmalar ve erişim yolları değerlendiriliyor, güvenlik açıkları tahlil edilerek somut riskler ortaya konuyor. Kaspersky ICS Security Assessment, sistemleri yerinde kıymetlendirerek operasyonları aksatmadan gözden kaçan riskleri belirliyor ve uygulanabilir düzgünleştirme teklifleri sunuyor.
Bu tedbirler, lojistik şirketleri de dahil olmak üzere endüstriyel kuruluşları korumak gayesiyle tasarlanan Kaspersky Industrial Cyber Security (KICS) üzere gayeye yönelik tahlillerle desteklenebiliyor. Platform, operasyonları aksatmadan yahut sistemlerin kullanılabilirliğini tehlikeye atmadan kurumun genel altyapısındaki görünürlüğü artırmaya ve siber güvenliği güçlendirmeye yardımcı oluyor.
Depo dijital ekosistemine yönelik güvenlik kontrolünün tamamına Securelist.com adresinden ulaşabilirsiniz.
Kaynak: (BYZHA) Beyaz Haber Ajansı