

Son aylarda siber güvenlik uzmanları son derece gelişmiş dolandırıcılık ve oltalama (phishing) sistemlerine sıkça şahit olsa da bu durum, klâsik ve temel taktiklerin büsbütün terk edildiği manasına gelmiyor. Tatil döneminin çabucak akabinde gelen birinci haftalarda Kaspersky takımı, resmi Zoom ve DocuSign e-postalarını taklit eden etkin bir oltalama kampanyasını gün yüzüne çıkardı. Bu hadise, siber saldırganların bazen hâlâ denenmiş, muteber ve temel oltalama şablonlarına bel bağlayarak en azından birkaç kurbanı ağlarına düşürmeyi hedeflediklerini gösteriyor.
Saldırının birinci dalgasında dolandırıcılar; Orta Doğu, Latin Amerika, Batı Avrupa, Rusya, Ermenistan ve Azerbaycan genelindeki kurumsal hesaplara DocuSign’dan gelmiş üzere görünen resmi mesajlar gönderdi. E-postaların tamamı, kurumsal kimlik bilgilerini çalmak üzere kurgulanmış ziyanlı oltalama kontakları içeriyordu.
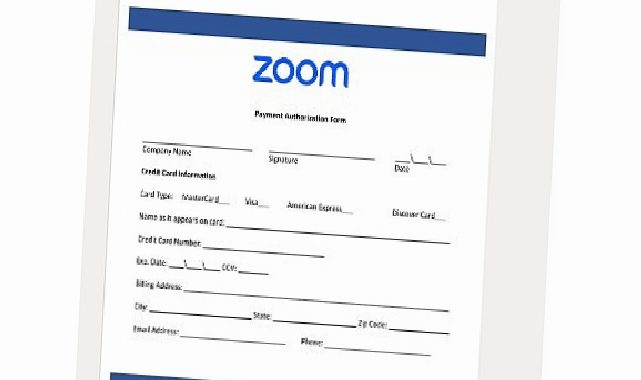
Yaklaşık bir hafta sonra başlayan ve tesirini hala sürdüren ikinci dalgada ise saldırganlar bu sefer resmi Zoom bildirimlerini taklit etti. E-postalarda, kullanıcı hesaplarının askıya alınmak üzere olduğu öne sürülerek panik yaratıldı. Kampanyada iki temel tuzak kullanıldı: Alıcıları kimlik avı sayfalarına yönlendiren geçersiz ilişkiler ile ferdî bilgileri ve kredi kartı bilgilerini toplamayı amaçlayan yerleşik formlar.
Eylül 2026 prestijiyle, bu kampanya kapsamında tespit edilen oltalama e-postası sayısı bini aşmış durumda.
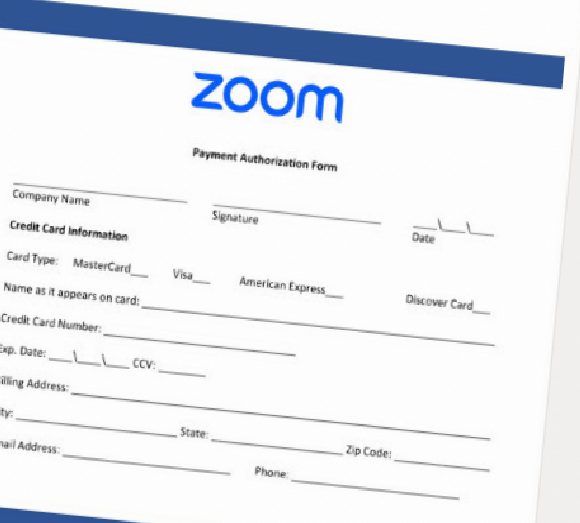
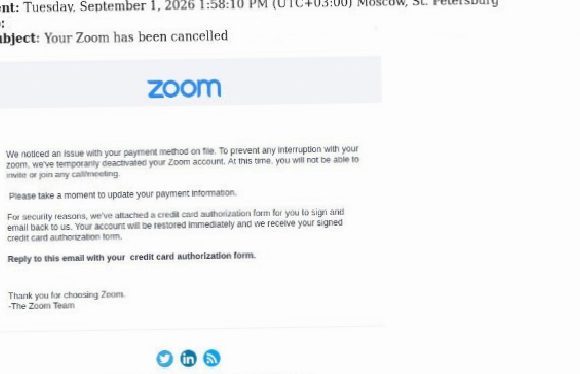
Resmi Zoom bildirimlerini taklit eden oltalama e-postası örnekleri
Kaspersky E-posta Tehditlerinden Koruma Grubu Müdürü Andrey Kovtun, konuya ait değerlendirmesinde şunları söyledi: “Hızla gelişen teknoloji ve yapay zekanın yaygınlaşmasıyla birlikte, kullanıcılara çoğunlukla karmaşık ve sofistike dolandırıcılık sistemlerini nasıl ayırt edeceklerini anlatıyoruz. Lakin eski ve ilkel metotlar varlığını sürdürmeye devam ediyor. Üstelik bu sadelik kimi vakit epey işe yarayabiliyor; çünkü yoğun e-posta trafiği arasında çalışanlar en bariz oltalama işaretlerini bile gözden kaçırabiliyor. Dolandırıcılar da resmi yazışmaları muvaffakiyetle taklit edebilmek ismine kurumsal dünyada yaygın olarak kullanılan tanınan markaları seçiyor. Tekrar de bu tıp düşük teknolojili taktiklerin kurumsal güvenlik tahlilleri tarafından çarçabuk yakalanması gerekir; bir şirketin siber güvenliği sadece çalışanların dikkatine bırakılmamalıdır.”
Kaspersky uzmanları, kurumsal ortamı teminat altında tutmak için şu adımları öneriyor:
- E-posta Güvenliğini Otomatikleştirin: Kurumsal e-postaları spam, ziyanlı yazılım ve her türlü oltalama teşebbüsüne karşı koruyan Kaspersky Security for Mail Server gibi özel bir güvenlik tahlili tercih edin. Bu tıp gelişmiş tahliller, hem klâsik hem de yapay zeka dayanaklı yeni kuşak oltalama teşebbüslerini tespit edebilen sezgisel tahlil sistemleri sunar.
- Düzenli Farkındalık Eğitimleri Düzenleyin: Çalışanların siber güvenlik şuurunu artırmak ve insan faktöründen kaynaklanan güvenlik risklerini en aza indirmek için periyodik eğitimler verin.
- Bütünleşik Koruma Katmanı Oluşturun: Uç nokta tehdit muhafazasını çalışan odaklı risk idaresiyle birleştiren kapsamlı bir güvenlik modeli uygulayın. Bilhassa KOBİ’ler için geliştirilen Kaspersky Small Office Security Premium; işçinin oltalama tuzaklarına düşmesini mahzurlar, ziyanlı kontakları mahzurlar ve çalışanları eğiten yerleşik bir güvenlik farkındalık platformu sunar.
- Tehditleri Şeffaf Şekilde Paylaşın: Çalışanları potansiyel siber tehditler hakkında tertipli olarak bilgilendirin; kuşkulu bir mesajın ayırt edici özelliklerini net biçimde gösterin ve oltalama e-postalarının resmi yazışma kılığına girebileceğini hatırlatın.
- Simülasyonlarla Test Edin: Çalışanların teyakkuz seviyesini ölçmek ve riskli kullanıcı kümelerini belirlemek gayesiyle denetimli oltalama simülasyonları gerçekleştirin.
- Çok Faktörlü Kimlik Doğrulamayı (MFA) Zorunlu Kılın: Başta yetkili ve kritik hesaplar olmak üzere tüm e-posta hesaplarında MFA kullanımını devreye alın; mümkün olan alanlarda donanım belirteçleri (token) yahut taşınabilir anlık bildirim üzere parolasız (passwordless) yollara öncelik verin.
Kaynak: (BYZHA) Beyaz Haber Ajansı