

İşletmeler uzaktan erişim güvenliği denince bilgisayarlarını ve e-postalarını düşünür. Fransa’da marketlerin soğuk depolarının siber saldırganlar tarafından ele geçirilmesi bahsin ne kadar kıymetli olduğunun altını bir defa daha çizdi. ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban uzaktan erişim güvenliği ile ilgili dikkat edilmesi gereken hususları kıymetlendirdi; yaşanabilecek riskleri göz önüne alarak dikkat edilmesi gereken noktaları paylaştı.
Bir marketteki soğutma sistemleri, kimi vakit tek bir denetim paneli üzerinden yönetiliyor. Bu panel, dolapların ne vakit soğutacağını, ne vakit buz çözeceğini ve sıcaklık sonu aşıldığında kime alarm göndereceğini belirliyor. Bakım hizmeti veren takımlar de arızalara müdahale edebilmek için bu sistemlere uzaktan bağlanabiliyor. Lakin inançlı yapılandırılmayan bu ilişkiler, siber saldırganlara fizikî sistemler üzerinde denetim imkânı verebiliyor.
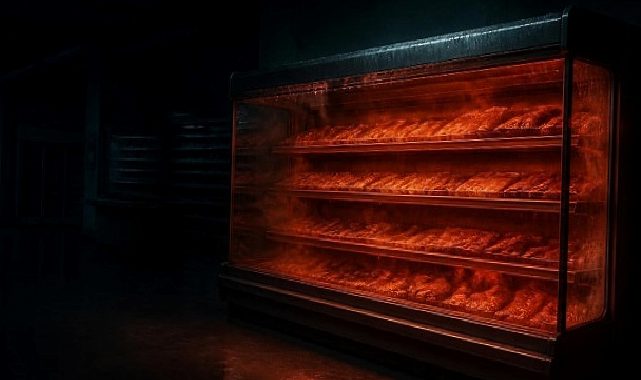
11 Ekim’i 12 Ekim’e bağlayan gece Fransa’da yüzlerce marketin soğutma sistemleri siber taarruzun maksadı oldu. Denetim ayarlarının değiştirilmesiyle buz çözme süreci zorlandı ve birtakım dolaplarda sıcaklıklar 50 dereceye kadar yükseldi. Birtakım mağazalarda yangın çıkarken taze ve dondurulmuş eserler kullanılamaz hâle geldi. Olay, siber hücumların sadece data kaybına değil, işletmelerin günlük faaliyetlerini direkt etkileyen fizikî ziyanlara da yol açabileceğini gösterdi.
Saldırganlar dolabı değil, ayarını değiştirdi
Fransa’nın siber olaylara müdahale merkezi CERT-FR’nin yayımladığı ikaza nazaran olayda, soğutma tesisatlarını uzaktan yönetmek için kullanılan denetim aygıtları maksat alındı. Saldırganlar, aygıtların ayarlarını değiştirerek buz çözme döngüsünü zorladı. Böylelikle soğutma sistemleri fonksiyonunu yerine getiremez hâle geldi ve sıcaklıklar yükseldi. Haber ajanslarının aktardığı bilgilere nazaran olaydan farklı market zincirlerine bağlı yüzlerce mağaza etkilendi. Birtakım mağazalarda eser kayıpları yaşandı ve yangın çıktı. Akının arkasında kimin bulunduğu ise şimdi açıklığa kavuşmadı. Olayda dikkat çeken ögelerden biri, etkilenen aygıtların bir kısmının eski yazılımlar kullanması ve artık güncelleme almamasıydı. Bu durum, internete bağlı fizikî sistemlerin de düzenli güvenlik denetimlerine gereksinim duyduğunu ortaya koydu. İşletmeler açısından risk, sadece bilgisayarlara yahut kurumsal ağlara yönelik hücumlarla sonlu değil. Soğutma, iklimlendirme ve üretim üzere kritik fonksiyonları yöneten sistemler de siber güvenliğin bir modülü.
KOBİ’ler tedarik zinciri kaynaklı riskleri gözden kaçırabiliyor
ESET’in 4 bin 400 küçük ve orta ölçekli işletmeyle gerçekleştirdiği KOBİ Siber Hazırlık Endeksi 2026 araştırması, tedarik zinciri kaynaklı taarruzların işletmelerin öncelikli telaşları arasında gereğince yer bulmadığına işaret ediyor. Araştırmaya nazaran bu riski öne çıkaran işletmelerin oranı sadece yüzde 14. Fransa’daki olay, işletmelerin kendi sistemlerinin yanı sıra hizmet aldıkları şirketlerin uzaktan erişim ilişkilerini da değerlendirmesi gerektiğini gösteriyor. Bakım ve teknik takviye emeliyle kurulan temaslar, gerekli güvenlik tedbirleri alınmadığında işletmeler için bir risk oluşturabiliyor.
ESET Türkiye Ürün ve Pazarlama Müdürü Can Erginkurban, siber güvenlik yaklaşımının fizikî sistemleri de kapsaması gerektiğini belirterek şunları söyledi: “Fransa’da yaşanan olay, siber hücumların sırf bilgisayarları ve dataları değil, işletmelerin günlük faaliyetlerini sürdürmek için kullandığı fizikî sistemleri de gaye alabileceğini gösteriyor. Bir soğutma sisteminin denetim paneline uzaktan erişilebilmesi, bakım ve işletme süreçleri açısından kolaylık sağlıyor. Lakin bu erişimin kimler tarafından, hangi formülle ve hangi güvenlik şartları altında kullanıldığı kesinlikle denetim edilmeli. Yaptığımız incelemede, Türkiye’de uzaktan soğutma denetim sistemleriyle bağlantılı olabilecek toplam 136 internet erişimli kayıt olabileceğini tespit ettik. Fakat bu kayıtların tamamının marketlerde kullanıldığını, aynı güvenlik açıklarına sahip olduğunu yahut direkt taarruza açık bulunduğunu söylemek mümkün değil. Kimileri soğuk hava depoları ya da üretim tesisleri üzere farklı alanlarda kullanılan sistemlere ilişkin olabilir. Tıpkı aygıtın birden fazla servis üzerinden görünmesi de mümkün. Bu bilgiler, işletmelerin uzaktan erişim yapılandırmalarını, aygıtlarının güncelleme durumunu ve alarm sistemlerini gözden geçirmeleri gerektiğini hatırlatıyor. Siber güvenlik yatırımlarını sırf dataları korumakla sınırlamamak, iş sürekliliğini sağlayan fizikî sistemleri de bu kapsamda pahalandırmak gerekiyor.”
Uzaktan erişim güvenliği üç soruyla başlıyor
Fransa’daki olay, internete açık denetim panellerinin, aktüel olmayan yazılımların ve bağımsız sıcaklık ikazlarının bulunmamasının bir araya geldiğinde önemli sonuçlar doğurabileceğini gösteriyor. İşletmelerin bu riskleri azaltmak için üç temel mevzuya odaklanması gerekiyor.
1. Denetim paneline kimler, nasıl erişiyor?
Uzaktan bakım ilişkileri, denetim panelini direkt internete açmak yerine VPN üzere sırf yetkili şahısların erişebildiği inançlı kanallar üzerinden kurulmalı. İşletmeler, servis sağlayıcılarından kullanılan temas sistemini ve erişim yetkilerini öğrenmeli. Güvenlik duvarında sadece makul IP adreslerine müsaade verilmesi ek bir tedbir sağlayabilir; lakin tek başına kâfi bir güvenlik yaklaşımı olarak görülmemeli.
2. Denetim aygıtı şimdiki mi?
Üretici dayanağı sona eren aygıtlarda yeni ortaya çıkan güvenlik açıkları giderilemeyebilir. Bu sebeple işletmeler sadece soğutma sisteminin fizikî durumunu değil, sistemi yöneten denetim panelinin modelini, yazılım sürümünü ve güncelleme durumunu da denetim etmeli. Gerektiğinde aygıtın yenilenmesi yahut inançlı bir yapılandırmaya geçirilmesi değerlendirilmeli.
3. Sıcaklık yükseldiğinde alarm çalışıyor mu?
Kontrol paneli ele geçirildiğinde sıcaklık ikazları da etkisiz kalabilir. Kritik soğutma sistemlerinde denetim panelinden bağımsız çalışan sıcaklık sensörleri ve alarm düzenekleri kullanılması, muhtemel bir sorunun geç fark edilmesini önleyebilir. Böylelikle eser kayıplarının ve operasyonel aksaklıkların büyümesi engellenebilir.
Fransa’daki olayın gösterdiği üzere siber güvenlik, sırf bilgisayarlara ve bilgiye açılan ilişkileri korumakla hudutlu değil. İşletmelerin üretimini, depolamasını ve günlük faaliyetlerini sürdüren sistemlere uzaktan erişimin de inançlı biçimde yönetilmesi gerekiyor. Zira bazen bir işletmenin en önemli güvenlik riski, duvardaki denetim paneline açılan temasta gizli olabiliyor.
Kaynak: (BYZHA) Beyaz Haber Ajansı