

Siber güvenlikte global bir başkan olan ESET, ESET araştırmacılarının Nisan–Eylül 2026 devrinde belgelediği seçili gelişmiş kalıcı tehdit (APT) kümelerinin faaliyetlerini ele alan yeni APT Faaliyet Raporu’nu yayımladı.
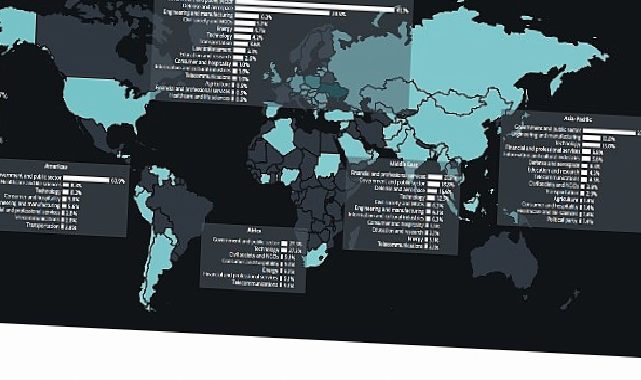
Bu devirde Çin yanlısı kümeler, yüklü olarak devlet kurumlarını amaç alan istihbarat toplama operasyonları yürüttü. Orta Doğu ilişkili faaliyetler evvelki raporlama devrine kıyasla arttı; bu artışın esas sebebi, esaslı birkaç İran yanlısı kümenin tekrar sahneye çıkması. Rusya yanlısı faaliyetler savaş maksatlarını desteklemeye devam etti ve Avrupa’daki devlet kurumlarını, savunma dalını ve askerî kuruluşları gaye aldı; Ukrayna’daki maksat sayısı ise değerli ölçüde yükseldi. Belarus yanlısı APT faaliyetleri de Rusya’nın savaş öncelikleriyle giderek daha fazla örtüşüyor. Kuzey Kore yanlısı kümelerin maksatları arasında Güney Kore’nin yanı sıra Ukrayna da giderek öne çıkıyor.
Siber saldırganlar yapay zekâyı operasyonlarını hızlandırmak için kullanıyor
ESET Tehdit Araştırmaları Direktörü Jean-Ian Boutin şu açıklamayı yaptı: “Yoğun geçen altı aylık devir boyunca ESET araştırmacıları, APT kümelerinin yapay zekâ ve büyük lisan modellerini (LLM) operasyonlarının çeşitli kademelerinde kullandığı çok sayıda olay tespit etti. Tehdit aktörleri yapay zekâyı yüklü olarak ziyanlı yazılım geliştirme ve geçersiz web siteleri oluşturma üzere olağanda büyük emek gerektiren misyonları hızlandırmak için kullandı. Birtakım olaylar vibe coding’i andırıyordu: Kod, istemlerle süratlice taslak hâline getiriliyordu; insan operatörler de sonuçları uyarlayarak kendi araç setlerine entegre ediyordu. Dikkat çeken bir olayda, Rusya yanlısı UAC-0099 bir betiğin yorum satırına, nükleer silah imaliyle ilgili talimat isteyen düzmece bir istem yerleştirdi. Emel, LLM tabanlı güvenlik tahlil araçlarının müdafaa düzeneklerini tetikleyerek akabinde gelen ziyanlı kodun incelenmesini engellemek üzere görünüyor. Bu gelişmelere karşın ESET, son altı ayda yapay zekânın APT ortamını esaslı biçimde değiştirdiğini gözlemlemedi.”
Orta Doğu’da, OilRig’in bir alt grubu olan İran yanlısı FilthyFeline ile MuddyWater, daha sakin geçen bir periyodun akabinde operasyonlarına yine başladı. Faaliyetlerin büyük kısmı İsrail’de birçok bölümdeki kurumlara yönelikti; ABD’deki şirketler ise daha hudutlu ölçüde etkilendi. FilthyFeline, Özbekistan’daki bir hücresel veri hizmeti sağlayıcısına yönelik faaliyetleri de devralmış görünüyor. ESET ayrıyeten Hamas ilişkili tehdit aktörü Arid Viper’ın, Filistin Yönetimi Dışişleri ve Gurbetçiler Bakanlığı ya da ona bağlı bir devlet kurumu olduğu düşünülen bir amaca yönelik faaliyetlerini tespit etti.
Kuzey Kore yanlısı tehdit aktörlerinin maksat tipleri evvelki raporlama periyotlarından besbelli formda farklılaşmadı. Bu amaçlar yüklü olarak teknoloji ve kripto para şirketleri, yazılım geliştiriciler ve fırsatçı biçimde seçilen öbür kurbanlardan oluşuyor. Lakin Ukrayna, Kuzey Kore yanlısı aktörlerin giderek daha sık amaç aldığı ülkeler arasında. Bu durum büyük olasılıkla Rusya ile Kuzey Kore arasında güçlenen bağlarla ilgili. Kuzey Kore, Rusya’nın Ukrayna’ya karşı yürüttüğü savaşa sırf dolaylı askerî dayanakla (mühimmat vb.) değil, asker göndererek de giderek daha fazla dâhil oluyor. Bu genel eğilimlerin yanı sıra Lazarus, çoklukla işe alım temalı toplumsal mühendislik prosedürleriyle birinci erişimi sağlayarak dron kesimini yine amaç almaya başladı.
Rusya ve Belarus yanlısı siber operasyonlar birbirine yaklaşıyor
Rusya yanlısı faaliyetler tekrar Ukrayna’ya ve Avrupa ülkelerine odaklandı. Bu faaliyetler yakından incelendiğinde, Rusya yanlısı ve Belarus yanlısı kampanyalar arasındaki benzerlikler dikkat çekiyor. Bu benzerlikler, iki ülkenin çıkarlarıyla uyumlu tehdit aktörlerinin operasyonel olarak giderek yakınlaştığı yönündeki ESET hipotezini destekliyor. Belarus yanlısı kümeler, Rusya için siber vekil ya da güç çarpanı fonksiyonu görüyor. ESET, Belarus yanlısı tehdit aktörlerinin daha etkin ve daha argümanlı hâle geldiğini gözlemledi; birtakım alanlarda bu operasyonlar Rusya’nın Ukrayna’daki istihbarat önceliklerini giderek daha fazla yansıtıyor. Olağanda çok sayıda operasyon yürüten Gamaredon’un faaliyetlerinde ise bariz bir düşüş yaşandı. Bu düşüş, Ukrayna’nın, kümenin faaliyet gösterdiğinden şüphelenilen Kırım’a yönelik akınlarıyla, kümenin operasyonlarının daha kapsamlı biçimde yine yapılandırılmasıyla ya da ESET’in değerlendirmeye devam ettiği diğer etkenlerle ilgili olabilir.
Çin yanlısı gruplar yarı iletken sektörünü hedef alıyor
Çin yanlısı kümelerle ilişkilendirilen geniş kapsamlı bir faaliyet kümesi ise Tayvan’ın yarı iletken dalındaki kurumları gaye aldı. Bu odak, Çin’in uzun müddettir devam eden endüstriyel casusluk öncelikleriyle ve yarı iletken tedarik zincirlerinin hem ekonomik rekabet hem de ulusal güvenlik açısından taşıdığı stratejik değerle dengeli. Çin yanlısı tehdit aktörleri ayrıyeten Çin kolluk kuvvetlerinin organize hatayla ve dolandırıcılık şebekeleriyle temaslı bireylerle uğraşını dayanaklar nitelikte görünen kampanyalar yürüttü. Bu kampanyalar büyük olasılıkla finansal kabahatlere karşı bölgesel ölçekte yürütülen daha kapsamlı kolluk çalışmalarının bir parçası.
Kaynak: (BYZHA) Beyaz Haber Ajansı